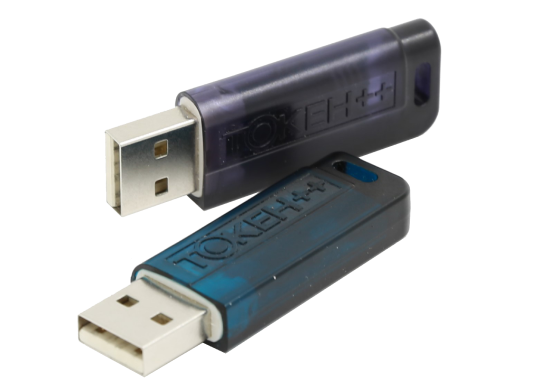
Токен++

Назначение и области применения

Токен++ может использоваться:

  • ✔в качестве персонального средства криптографической защиты информации;
  • ✔в качестве средства электронной подписи;
  • ✔для создания на его базе криптографических систем (путём разработки программного обеспечения, обеспечивающего прикладные функции криптографической системы).

Токен++ реализует технологию функционального ключевого носителя и поддерживается в СКЗИ "КриптоПро CSP", начиная с версии 5.0. В этой связке Токен++ может использоваться:

  • ✔для сдачи отчетности в электронном виде в различные государственные учреждения;
  • ✔для хранения сертификатов для работы в системе электронных государственных, муниципальных и ведомственных услуг;
  • ✔для обеспечения защиты юридически значимого электронного документооборота;
  • ✔в системах дистанционного банковского обслуживания;
  • ✔для безопасной работы с электронной почтой;
  • ✔для участия в электронных торгах.

Заключения/сертификаты

СКЗИ «Токен++» в составе согласно формуляру ИНФК.11485466.4012.029-02.30,  соответствует «Требованиям к средствам криптографической защиты информации, предназначенным для защиты информации, не содержащей сведений составляющих государственную тайну» и «Требованиям к средствам электронной подписи» по классам КС1, КС2, а также «Специальным требованиям к средствам криптографической защиты,  предназначенным для защиты информации, не содержащей сведений составляющих государственную тайну, и эксплуатируемых на территории Российской Федерации (СТ‑Р)» по уровню КСБ и «Требованиям по защите линейной передачи средств криптографической защиты информации, не содержащей сведений составляющих государственную тайну» по уровню защищенности КСБ при выполнении правил пользования ИНФК.111485466.4012.029-02.31.

Заключение ФСБ России № 149/3/2/1/457 от 02.03.2023г

Характеристики

Криптографические возможности

  • ✔Поддержка алгоритмов ГОСТ Р 34.10-2012 (256 и 512 бит): генерация ключевых пар с проверкой качества, формирование и проверка электронной подписи, срок действия закрытых ключей до 3-х лет.
  • ✔Выработка сессионных ключей (ключей парной связи): по схеме VKO GOST R 34.10-2012 (RFC 7836).
  • ✔Поддержка протокола SESPAKE (Р 50.1.111–2016).
  • ✔Генерация последовательности случайных чисел требуемой длины.

Аппаратные криптографические операции

  • ✔Электронная подпись ГОСТ 34.10-2012 (256): от 0.02/0.04 сек (APDU / Crypto API)
  • ✔Электронная подпись ГОСТ 34.10-2012 (512): от 0.06/0.08 сек (APDU / Crypto API)
  • ✔Согласование ключей VKO Р 50.1.113-2016 (256): от 0.06/0.08 сек (APDU / Crypto API)
  • ✔Согласование ключей VKO Р 50.1.113-2016 (512): от 0.2/0.2 сек (APDU / Crypto API)

Возможности аутентификации владельца

  • ✔Двухфакторная аутентификация: по предъявлению самого идентификатора и по предъявлению пароля.
  • ✔Аутентификация по протоколу SESPAKE.
  • ✔Ограничение числа попыток ввода пароля.

Интерфейсы

  • ✔Поддержка USB CCID: работа без установки драйверов устройства в современных версиях ОС.
  • ✔Поддержка PC/SC.
  • ✔Microsoft Crypto API.
  • ✔PKCS#11, включая российский профиль (в процессе сертификации).

Встроенный контроль и индикация

  • ✔Контроль целостности микропрограммы (прошивки).
  • ✔Контроль целостности системных областей памяти.
  • ✔Светодиодный индикатор с режимами работы.